Der Cyber Resilience Act (CRA, 2024/2847) und die neue Maschinenverordnung (2023/1230) der EU stellen hohe Anforderungen an Maschinen-, Anlagen- und Gerätehersteller. Hersteller müssen rechtzeitig sicherstellen, dass ihre Prozesse und Lieferketten auf die neuen Anforderungen vorbereitet sind, denn die entscheidenden Fristen rücken näher. Künstliche Intelligenz kann Prüfungen und Bewertungen zwar beschleunigen, die Verantwortung für die Sicherheit von Maschinen und Anlagen verbleibt jedoch immer beim Menschen.
Für Maschinen-, Anlagen- und Gerätehersteller stehen inzwischen mehrere feste Termine im Kalender. Der erste liegt bereits hinter ihnen: Am 11. September 2026 sind die Meldepflichten des CRA für aktiv ausgenutzte Schwachstellen und Sicherheitsvorfälle in Kraft getreten. Diese Pflichten gelten auch insbesondere für Produkte, die sich bereits auf dem Markt befinden.
Der nächste Meilenstein ist der 20. Januar 2027. An diesem Tag wird die Maschinenrichtlinie durch die Maschinenverordnung (EU) 2023/1230 abgelöst. Als Verordnung gilt sie unmittelbar in allen Mitgliedstaaten der Europäischen Union. Für Unternehmen mit Sitz in der Schweiz sind die Regelungen insbesondere dann relevant, wenn sie ihre Produkte auf dem EU-Markt bereitstellen oder über einen Importeur in die EU einführen.
Kevin Wennemuth, Head of Cybersecurity DACH, betont, dass der Markt der herstellenden Unternehmen bislang nur stiefmütterlich mit dem Thema CRA umgegangen ist. Diesen heterogenen Zustand und die damit verbundenen Herausforderungen sehe man jetzt im Markt. Kevin ist selbst Incident Responder, der sich seit Jahren mit kritischen Infrastrukturen und deren Sicherheit befasst.
“Die meisten Hersteller kennen ihre Produkte und deren Eigenheiten sehr gut. Doch Dokumentation divergiert von der Realität und die IT wurde die letzten Jahrzehnte vernachlässigt. Chronisch unterbesetzt wird das Thema CRA jetzt in der IT verortet, dabei wäre es eigentlich eine interdisziplinäre Herausforderung und Fähigkeit der Organisation – ein Führungsthema.”, erklärt Kevin Wennemuth.
Die Anforderungen und Meldepflichten des CRA erstrecken sich auch auf bestimmte Cloud-Komponenten
Meldepflichten erfordern klare Prozesse und eindeutig benannte Personen, die für die Benachrichtigung der zuständigen Behörden verantwortlich sind. Damit ist die Arbeit jedoch noch nicht getan.
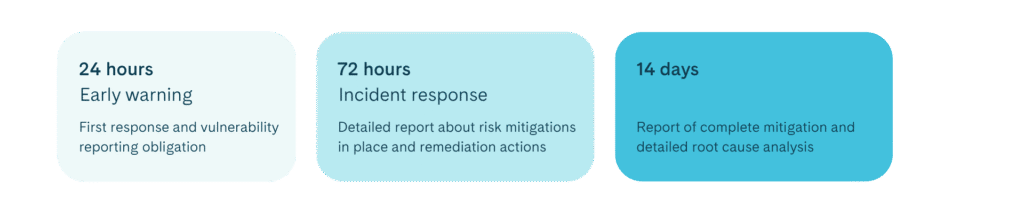
Hersteller müssen auch die Backend-Systeme verstehen, mit denen ihre Produkte verbunden sind – beispielsweise eigene Cloud-Dienste. Ist ein Produkt für eine seiner Funktionen auf ein solches Backend angewiesen und wurde dessen Software vom Hersteller oder unter seiner Verantwortung entwickelt, kann die Remote-Datenverarbeitung Teil des vom CRA erfassten Produkts sein. Sicherheitsvorfälle, die dessen Sicherheit beeinträchtigen und die gesetzlichen Meldeschwellen erreichen, können dann ebenfalls meldepflichtig sein.
“Wir reden hier auch nicht von Excel-Listen und Einmalprüfungen.”
Der CRA fordert mehrere Fähigkeiten, die in Unternehmen erst etabliert werden müssen. Neben Triage, Vulnerability Management, Risikobewertung und Reporting müssen auch die Fähigkeiten zum zeitnahen Patch und Release einer Software nachgewiesen verinnerlicht sein.
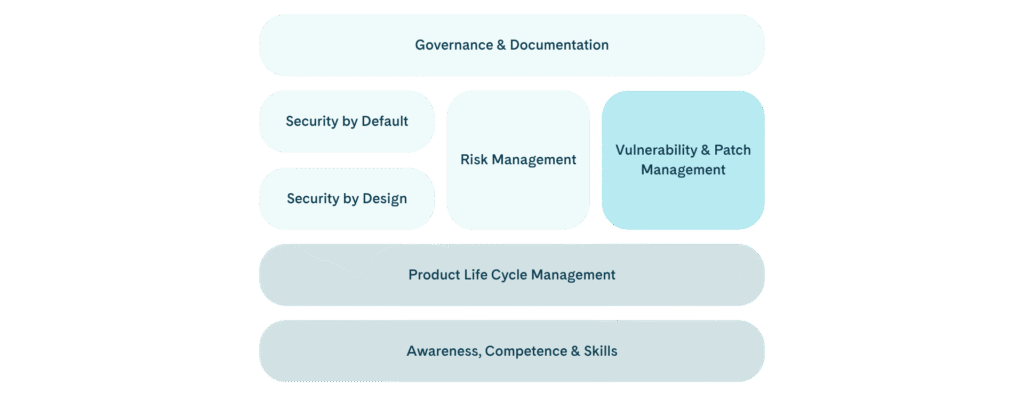
Das wirkt sich auch auf die Verteilung der Verantwortlichkeiten aus. Selbst wenn ein System in einer Public Cloud betrieben wird, übernimmt der Cloud-Anbieter nicht automatisch sämtliche Überwachungs- und Meldeaufgaben des Herstellers. Der Hersteller muss sicherstellen, dass unerlaubte Zugriffe und Manipulationen erkannt, bewertet und – sofern erforderlich – gemeldet werden können. Welche operativen Aufgaben der Cloud-Anbieter übernimmt, hängt vom jeweiligen Servicemodell und den vertraglichen Vereinbarungen ab.
Anforderungen der Maschinenverordnung: Schutzmaßnahmen müssen nachvollziehbar dokumentiert werden
Die neue Maschinenverordnung erhöht die Anforderungen an die technische Dokumentation weiter. Sie verlangt, dass Maschinensicherheit und relevante Anforderungen bereits bei der Entwicklung berücksichtigt werden. Hersteller müssen anhand ihrer Risikobeurteilung nachvollziehbar darlegen, welche Gefährdungen bestehen, welche Sicherheits- und Gesundheitsschutzanforderungen anwendbar sind und mit welchen Schutzmaßnahmen die Risiken beseitigt oder reduziert werden.
Gleichzeitig müssen Risiken bewertet werden, die sich aus selbstentwickelndem Verhalten oder einer selbstentwickelnden Logik einer Maschine ergeben. Bei sicherheitsrelevanter Software müssen unter anderem die Programmierlogik, Änderungen und relevante Validierungsprozesse nachvollziehbar sein. Quellcode oder Programmierlogik müssen einer zuständigen Behörde auf begründetes Verlangen zur Verfügung gestellt werden können, wenn dies zur Prüfung der Konformität erforderlich ist.
Ein System kann seinen Betrieb beispielsweise regelmäßig optimieren. Änderungen müssen jedoch anhand eines festgelegten Verfahrens bewertet und validiert werden. Abhängig von der Risikobeurteilung kann dazu auch eine menschliche Freigabe gehören. Entscheidend ist, dass das Verhalten des Systems innerhalb des definierten Aufgaben- und Bewegungsraums bleibt, sicherheitsrelevante Entscheidungen nachvollziehbar sind und das System korrigiert werden kann, wenn dies für die Aufrechterhaltung seiner Sicherheit notwendig ist.
Die EU-Regelwerke setzen unterschiedliche Schwerpunkte. Die Maschinenverordnung soll sicherstellen, dass Maschinen sicher verwendet werden können.
“Einfach gesagt bedeutet der CRA, dass Menschen nicht sterben, nur weil jemand aus dem Internet damit rumspielt.”
– fasst Kevin Wennemuth zusammen. Der CRA soll verhindern, dass Produkte mit digitalen Elementen aufgrund von Schwachstellen kompromittiert oder unbefugt manipuliert werden. Der Anwendungsbereich reicht von einer digital vernetzten kommunalen Wasserpumpe bis zu einem Toaster, der eine Benachrichtigung an das Smartphone sendet, sobald das Brot fertig ist.
EU-Maschinenverordnung und CRA: Viele Grundlagen lassen sich gemeinsam bearbeiten
CRA, Maschinenverordnung, NIS2 und DSGVO überschneiden sich in verschiedenen Bereichen. Startet ein Unternehmen für jede einzelne regulatorische Anforderung ein separates Projekt, kann der Aufwand schnell unübersichtlich werden.
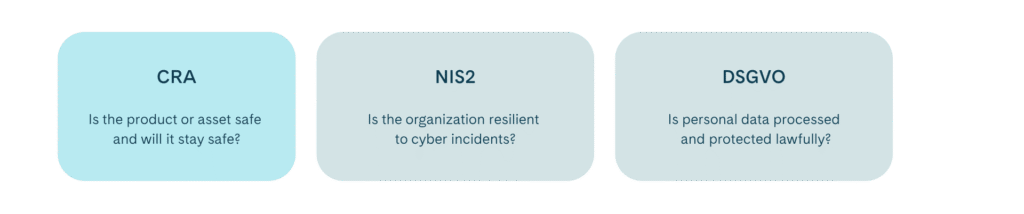
Kaum verwunderlich sei laut Kevin Wennemuth, dass die grundlegenden Maßnahmen auch die Grundlage eines ordentlichen IT Betriebes sind: Eine hochwertige und sichere Softwareentwicklung sowie ein wirksames Cybersecurity- und Risiko-Management. Das sei kein Hexenwerk, aber es bedarf Arbeits- und Praxiserfahrung.
Er gliedert die Arbeit in vier Themenfelder, die bei der Umsetzung verschiedener regulatorischer Anforderungen helfen:
- Wissen, was entwickelt wird. Dazu gehören ein sicherer Produktentwurf, aktuelle Dokumentation, Änderungsmanagement, Bedrohungsmodellierung und klar definierte Freigabeprozesse
- Wissen, was im Produkt enthalten ist. Dazu gehören Schwachstellen- und Lebenszyklusmanagement sowie Transparenz über Softwarekomponenten und Abhängigkeiten. Der CRA verpflichtet Hersteller außerdem dazu, während des festgelegten Supportzeitraums Sicherheitsupdates bereitzustellen
- Auf Vorfälle vorbereitet sein. Dazu gehören Protokollierung und Monitoring, eindeutige Verantwortlichkeiten, Incident Response, Krisenmanagement, Wiederherstellungspläne und regelmäßige Übungen
- Die eigene Lieferkette kennen. Keine Organisation kann sämtliche Leistungen allein erbringen. Eine relevante Abhängigkeit kann beispielsweise ein Wartungsvertrag für eine Fabrik oder eine Softwarebibliothek sein, in der eine Schwachstelle entdeckt wird und die kurzfristig aktualisiert werden muss.
Wir fragen uns einfach: „Was geschieht innerhalb weniger Stunden oder Tage, wenn ein Lieferant ein Ersatzteil nicht mehr liefern oder einen Cloud-Dienst nicht mehr betreiben kann? Was passiert, wenn Daten verloren gehen?“
KI beschleunigt Prüfungen – die Verantwortung bleibt beim Menschen
Wie schnell Dokumentationsarbeiten durchgeführt werden können, hängt wesentlich von der internen IT- und Cybersecurity-Kompetenz einer Organisation ab. KI kann diese Fähigkeiten sinnvoll ergänzen. Große Sprachmodelle können umfangreiche Materialien schnell vergleichen und auf mögliche Widersprüche, Überschneidungen und Lücken hinweisen. Sie können außerdem dabei helfen, Richtlinien für eine sichere Softwareentwicklung strukturiert zu überprüfen.
Es ist daher essenziell der eingesetzten KI möglichst präzise Hintergrundinformationen bereitzustellen, wie zum Beispiel:
„Du bist mein Kollege, und wir entwickeln die CRA-Fähigkeiten unseres Unternehmens weiter. Erkläre zunächst, welche Anforderungen der CRA an Richtlinien wie diese stellt. Prüfe anschließend, inwieweit die vorliegenden Richtlinien diese Anforderungen erfüllen.“
Beim Einsatz von KI sind allerdings zwei wichtige Aspekte zu berücksichtigen:
- Unternehmen müssen sorgfältig prüfen, welche Materialien sie einem KI-System zur Verfügung stellen und welchen Dienst sie dafür nutzen. Enthalten Dokumente Geschäftsgeheimnisse oder sicherheitskritische Informationen, muss genau geprüft werden, ob und in welchen Dienst sie hochgeladen werden dürfen. In solchen Fällen kann es sinnvoller sein, KI nur für allgemeine Fragestellungen einzusetzen und die abschließende Prüfung unabhängig davon vorzunehmen.
- Jeder von einer KI erzeugte Text sollte zunächst als Entwurf behandelt werden. Verantwortung lässt sich nicht an KI auslagern. Jeder Text braucht einen verantwortlichen, menschlichen Eigentümer. KI-generierte Inhalte sollten wie der erste Entwurf eines Kollegen behandelt werden: Nur sehr wenige Erstfassungen werden ohne weitere Bearbeitung zu einer offiziellen Unternehmensrichtlinie.
KI kann außerdem weder die Unternehmenskultur verändern noch neue Arbeitsweisen selbstständig in einer Organisation verankern. Sie kann schnell einen Rahmen schaffen. Die Veränderung von Arbeitsweisen und die Gewinnung der Teams für neue Prozesse bleiben jedoch menschliche Aufgaben. Entscheidend ist daher zu bestimmen, welche KI-gestützten Ansätze für die jeweilige Organisation geeignet sind und wie sie in die tägliche Arbeit von Softwareentwicklung und Produktion integriert werden können. Der Einsatz externer Unterstützung kann dabei sowohl Zeit als auch Kosten sparen.
Qualität lässt sich nicht nachträglich in ein fertiges Produkt füllen
Bei Gofore wird Cybersecurity als Verantwortung der gesamten Organisation verstanden. Sie ist integriert und augmentiert alle Tätigkeiten.
Kevin Wennemuth betont, dass Qualität sich nicht im Nachgang einfüllen lässt. Sie ist eine Fähigkeit, die wie ein Muskel jeden Tag trainiert werden muss. Ohne Übung verkümmert sie. Und wie jeder Muskel braucht sie Helfer und Unterstützer.
In ähnlicher Weise macht der CRA Cybersicherheit zu einer gemeinsamen Aufgabe der gesamten Organisation. Ein einzelner Cybersecurity-Spezialist kann diese Verantwortung nicht allein tragen. Deshalb sollten Richtlinien gemeinsam mit den einzelnen Unternehmensfunktionen entwickelt werden. In der Praxis bedeutet dies, Softwareentwicklung, Logistik, Einkauf, Legal, Außenkommunikation und weitere relevante Bereiche nacheinander einzubeziehen.
“Die Einbindung der gesamten Belegschaft mit ihren produktnahen Ideen und ihrem Wissen über die Tücken der eigenen Abläufe ist Gold wert.”
Warnsignale dafür, dass eine Organisation bereits im Rückstand ist
Jeder Maschinen- und Anlagenhersteller sollte die folgenden Fragen heute beantworten können:
- Wer nimmt in unserer Organisation Meldungen über Cybersecurity-Vorfälle und Schwachstellen entgegen?
- Können wir eine Schwachstelle überhaupt als solche erkennen?
- Wissen unsere Kunden, wie und wo sie Schwachstellen in unseren Produkten melden können?
- Wo befindet sich das behördliche Portal, über das erforderliche Meldungen eingereicht werden?
- Von welchen Backend- und IT-Systemen sind die Funktionen unserer Produkte abhängig?
- Können wir Störungen und Sicherheitsvorfälle in diesen Systemen erkennen, überwachen und zeitnah darauf reagieren?
- Sind konkrete Personen oder Teams für Wartung und Überwachung dieser Systeme verantwortlich?
Besteht bei einer dieser Fragen Unsicherheit, handelt es sich bereits um erhebliche Geschäftsrisiken, bei denen Unternehmen es sich nicht leisten können, weiter abzuwarten.
Obwohl Unternehmen bis zum 11. Dezember 2027 Zeit haben, die wesentlichen Cybersecurity-Anforderungen des CRA für neu in Verkehr gebrachte Produkte umzusetzen, empfiehlt Kevin Wennemuth, übergeordnete Richtlinien sofort zu entwickeln. Jetzt ist der Zeitpunkt, um tätig zu werden. Fehlt einem Unternehmen eine Informationssicherheitsrichtlinie, die Zuständigkeiten, Entwicklungsgrundsätze sowie die Verantwortung von Teams und Einzelpersonen festlegt, sollte die Arbeit jetzt beginnen.
Regulierung hat noch eine weitere Dimension: Für Produkte, die in den Anwendungsbereich des CRA fallen und ab dem 11. Dezember 2027 in der EU in Verkehr gebracht werden, wird die CRA-Konformität zu einer Voraussetzung für den Marktzugang. Werden die Anforderungen nicht eingehalten, können Produkte vom Markt genommen oder zurückgerufen werden. Darüber hinaus können erhebliche Sanktionen folgen. Die Marktüberwachungsbehörden können auf dem Markt verfügbare Produkte kontrollieren und deren Konformität prüfen.
Der Anfang: eine Tasse Kaffee
Wo sollten Organisationen also beginnen? Direkt dort, wo das meiste Wissen liegt: in der Basis des Unternehmens.
Früher bewahrte ein Handwerker seine Zeichnungen vielleicht auf der Rückseite einer Zigarettenschachtel in der Hosentasche auf. Heute haben Softwareentwickler ihre eigenen Notizen, Elektriker ihre Schaltpläne und IT-Fachleute ihr Wissen über Updateverfahren.
„Hol Dir eine Tasse Kaffee und sprich mit den Menschen, die die Arbeit tatsächlich erledigen. Stelle zunächst nur eine einfache Frage: Was haben wir bereits?“
Kevin Wennemuth vergleicht Cybersicherheit mit Sicherheitsgurten. Als sie eingeführt wurden, erschienen sie vielen als unnötige Belastung. Heute wirbt niemand mehr damit, dass ein Auto über Sicherheitsgurte verfügt, weil sie als selbstverständlich gelten.
IT-Unternehmen stellen ihre Informationssicherheitszertifizierungen bereits deutlich sichtbar auf ihren Websites dar. Auch Hersteller können nachgewiesene Produktsicherheit und verlässliche Cybersecurity-Prozesse als Differenzierungsmerkmal nutzen. Das Ziel sollte nicht darin bestehen, die Anforderungen kurz vor Ablauf der Frist gerade noch zu erfüllen. “Unternehmen sollten danach streben, zu den vertrauenswürdigsten Anbietern ihrer Branche zu gehören. Wenn ihnen das gelingt, werden regulatorische Fristen beinahe zur Nebensache”, empfiehlt Kevin Wennemuth.
Möchtest Du prüfen, wie gut Deine Organisation auf die Anforderungen des CRA und der neuen Maschinenverordnung vorbereitet ist? Die Expertinnen und Experten von Gofore unterstützen Dich dabei, die aktuelle Situation zu bewerten und die erforderlichen nächsten Schritte zu planen.
Die wichtigsten Termine für CRA und Maschinenverordnung
- 11. September 2026 – CRA: Die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle beginnen. Sie gelten auch für Produkte im Anwendungsbereich des CRA, die bereits auf dem Markt sind.
- 20. Januar 2027 – Maschinenverordnung: Neu in Verkehr gebrachte Maschinen müssen die neue Maschinenverordnung anstelle der Maschinenrichtlinie erfüllen. Die Maschinenrichtlinie gilt bis zum 19. Januar 2027; ab dem 20. Januar 2027 ist die Maschinenverordnung anzuwenden.
- 11. Dezember 2027 – CRA: Die wesentlichen Cybersecurity-Anforderungen gelten für neue Produkte mit digitalen Elementen, die ab diesem Zeitpunkt auf dem EU-Markt bereitgestellt werden.
Wir unterstützen Organisationen dabei, Cybersecurity-Compliance für unterschiedliche Systeme und Produkte aufzubauen und geeignete Sicherheitslösungen zu entwickeln.